
Introducción
BCP y DRP en la Nube no son solo conceptos teóricos: son la diferencia entre la continuidad operativa y el colapso total de un negocio ante un incidente. En un mundo donde cada vez más empresas dependen de servicios cloud, la falsa sensación de seguridad se ha vuelto uno de los riesgos más críticos.
Recientemente, eventos de interrupción en infraestructura cloud han demostrado una realidad incómoda: ni siquiera los hyperscalers son infalibles. Cuando regiones completas presentan fallas, las organizaciones que no diseñaron correctamente su continuidad simplemente dejan de operar. Y ahí es donde BCP (Business Continuity Plan) y DRP (Disaster Recovery Plan) dejan de ser “documentos” para convertirse en activos estratégicos.
El mito de la nube: “alguien más se encarga”
Muchas empresas migran a cloud con una premisa peligrosa:
“Si está en la nube, está protegido”.
Este pensamiento ignora el modelo de responsabilidad compartida. Proveedores como AWS, Azure o Google Cloud garantizan la disponibilidad de la infraestructura… pero:
- No garantizan tu arquitectura
- No garantizan tu redundancia
- No garantizan tu recuperación
Cuando una zona o región falla:
- Aplicaciones mal diseñadas se caen completamente
- Bases de datos sin replicación quedan inaccesibles
- Operaciones críticas se detienen
BCP y DRP: la verdadera capa de ciberresiliencia
En el contexto moderno, la ciberseguridad ya no es solo prevenir ataques, sino garantizar continuidad ante cualquier evento, incluyendo:
- Fallas de proveedor cloud
- Ataques de ransomware
- Errores humanos
- Problemas geopolíticos o físicos
Aquí es donde entran:
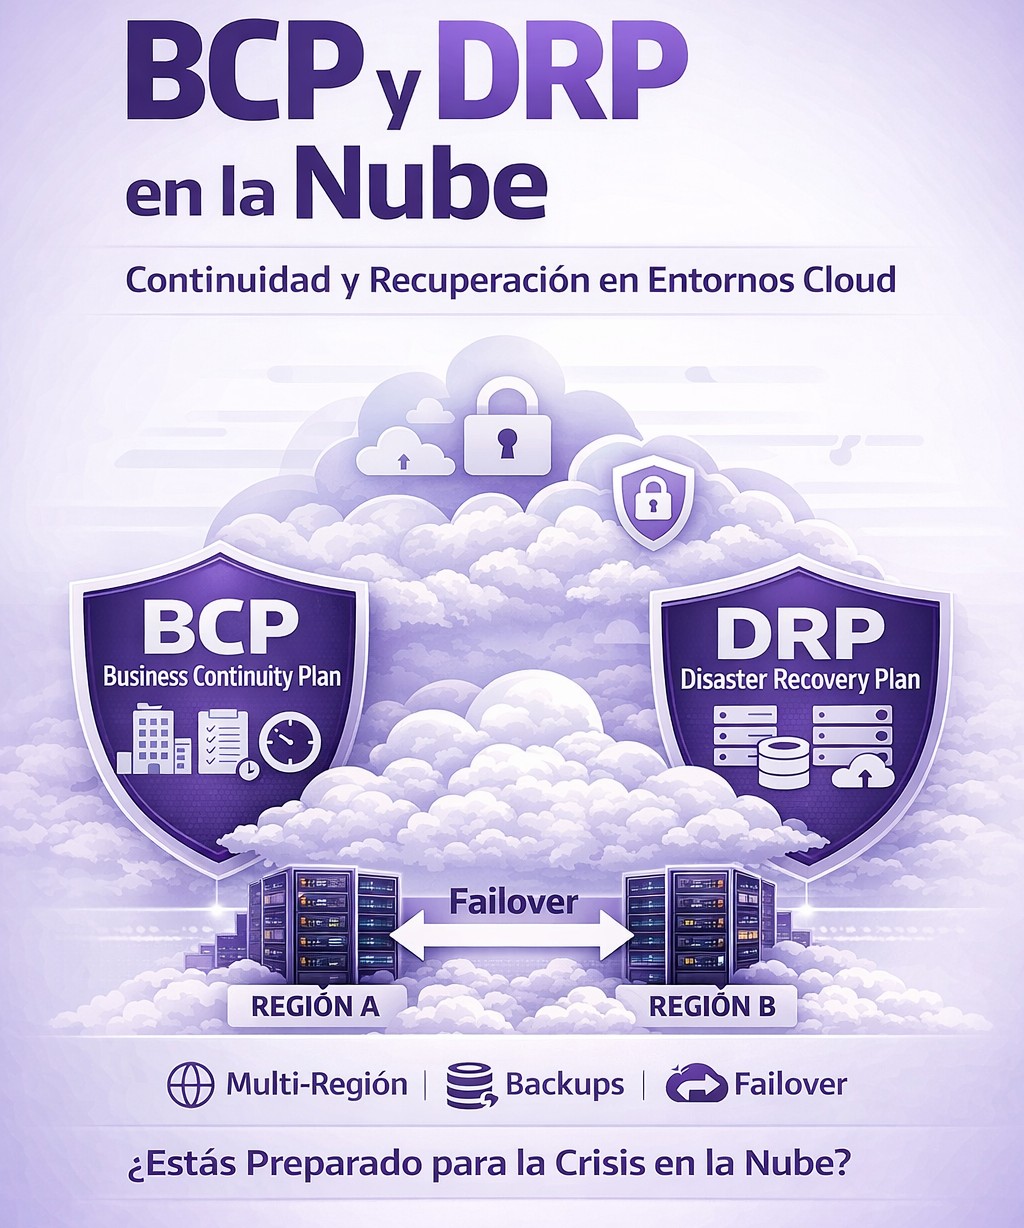
BCP (Business Continuity Plan)
Define cómo el negocio sigue operando durante la crisis.
Incluye:
- Procesos alternos
- Operación manual o degradada
- Priorización de servicios críticos
DRP (Disaster Recovery Plan)
Define cómo se restauran los sistemas tecnológicos.
Incluye:
- Recuperación de datos
- Failover entre regiones
- RTO (Recovery Time Objective)
- RPO (Recovery Point Objective)
Cómo se traduce esto en entornos CLOUD
Un BCP/DRP moderno en cloud no se limita a backups. Implica arquitectura:
1. Multi-Zona (mínimo esperado)
- Distribuir cargas en distintas zonas de disponibilidad
- Evitar single point of failure
2. Multi-Región (nivel resiliente)
- Replicación entre regiones geográficas
- Capacidad de failover automático o manual
3. Backups inmutables
- Protección contra ransomware
- Versionamiento de datos
4. Infraestructura como código (IaC)
- Capacidad de reconstruir entornos completos rápidamente
5. Pruebas constantes
- Simulación de caídas reales
- Validación de RTO y RPO
El error más costoso: no probar
Muchas organizaciones sí tienen BCP/DRP… pero nunca lo prueban.
Esto genera:
- Procedimientos obsoletos
- Equipos que no saben qué hacer
- Tiempos de recuperación irreales
Un DRP no probado es equivalente a no tener DRP.
Recomendaciones de AutDefendEn AutDefend recomendamos evolucionar de “seguridad” a ciberresiliencia operativa:
- Diseñar arquitecturas cloud resilientes desde el inicio
- Definir RTO y RPO alineados al negocio
- Implementar replicación multi-región
- Automatizar recuperación con scripts e IaC
- Ejecutar pruebas periódicas (al menos semestrales)
- Integrar BCP/DRP con planes de respuesta a incidentes
Servicios de AutDefend para Fintech
AutDefend ofrece un portafolio integral de servicios especializados para fintech en México y Latinoamérica:
- Servicios Administrados de Ciberseguridad (SOC y MDR 24/7).
- Protección de Identidades y Accesos bajo modelos Zero Trust.
- Gestión de Vulnerabilidades y Riesgos basada en impacto real.
- Auditoría Organizacional alineada a ISO 27001 y mejores prácticas financieras.
- Programas de Capacitación y Concientización enfocados en fraude digital y ataques dirigidos.
Contacto AutDefend
Correo: [email protected]
Sitio web: https://autdefend.com
Agenda una sesión de diagnóstico y conoce cómo AutDefend puede ayudarte a proteger tu operación fintech sin frenar tu crecimiento.

